ส่งเสริมการอ่าน
รหัสผ่านที่เดาง่ายและใช้ซ้ำกันหลายบัญชี
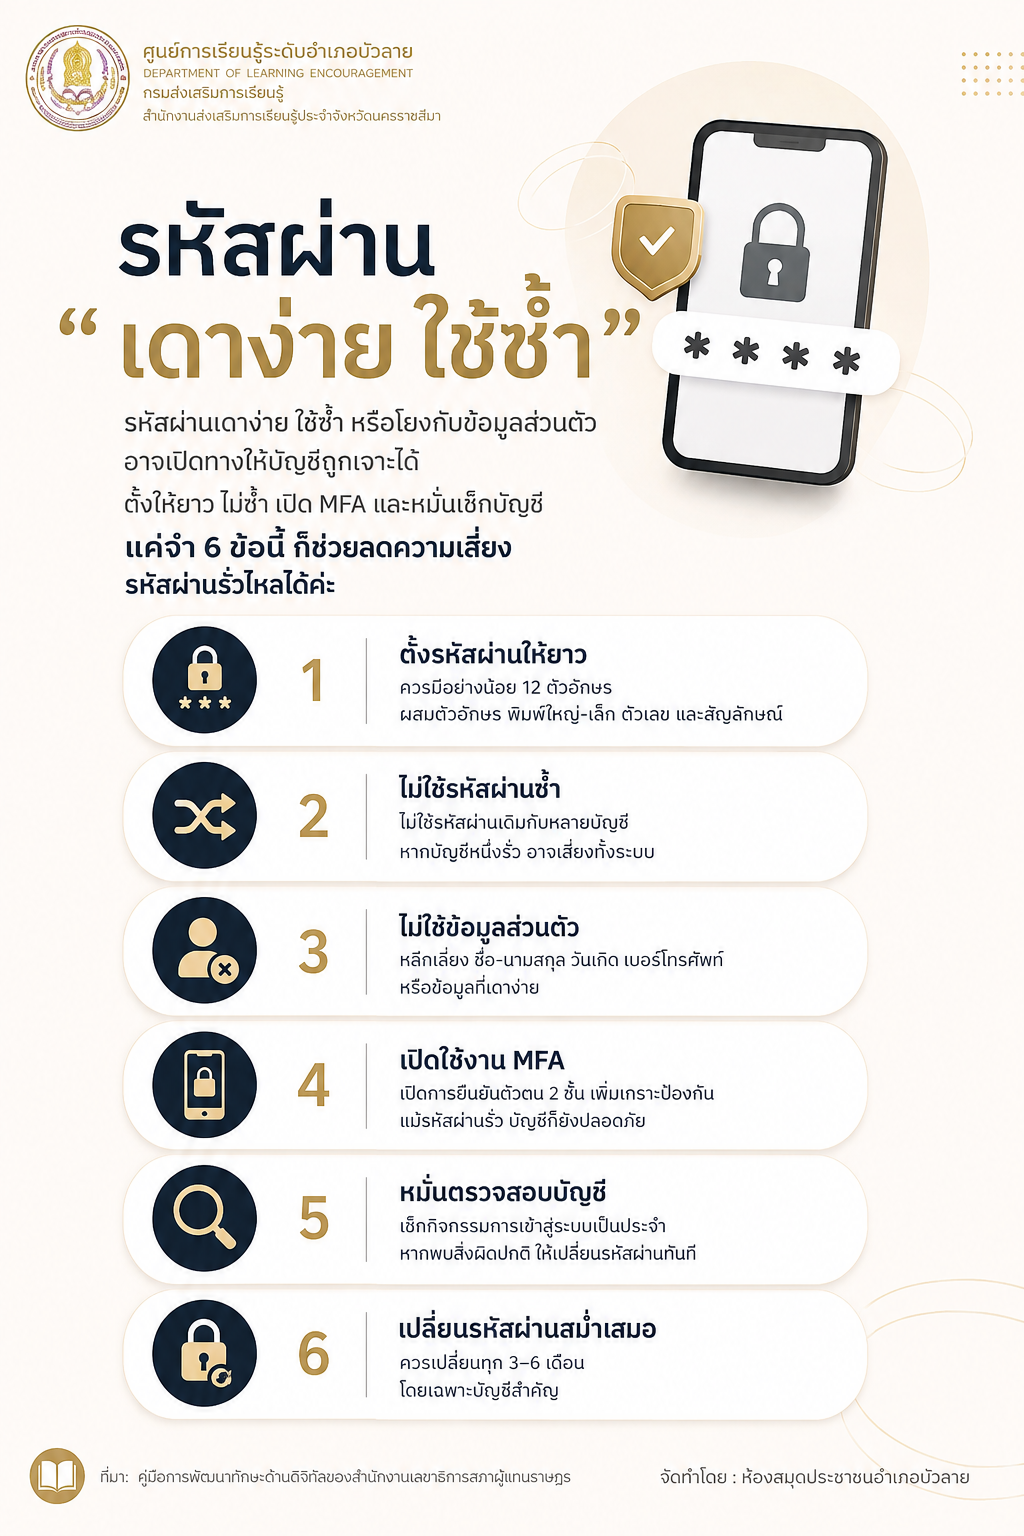
การใช้ รหัสผ่านที่เดาง่ายและใช้ซ้ำกันหลายบัญชี ถือเป็นความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่อันตรายมากที่สุดจุดหนึ่งครับ แม้จะจำง่ายแต่ก็ทำให้แฮกเกอร์เจาะระบบเข้ามาได้ง่ายเช่นกัน
อันตรายที่มักเกิดขึ้นและแนวทางแก้ไขมีดังนี้ครับ:
ความเสี่ยงจากการใช้รหัสผ่านเดาง่ายและใช้ซ้ำ
โดนเจาะแบบง่ายดาย (Brute Force / Guessing): รหัสผ่านเช่น วันเกิด เบอร์โทรศัพท์ ชื่อเล่น หรือคำง่ายๆ (เช่น 123456, password) สามารถถูกโปรแกรมคอมพิวเตอร์สุ่มถอดรหัสได้ภายในไม่กี่วินาที
โดนลูกโซ่ (Credential Stuffing): หากบัญชีใดบัญชีหนึ่งของคุณ (เช่น เว็บไซต์ซื้อของหรือโซเชียลมีเดียเล็กๆ) เกิดข้อมูลรั่วไหล แฮกเกอร์จะนำ "อีเมลและรหัสผ่านชุดเดิม" ไปลองล็อกอินเข้าทุกเว็บไซต์ที่คุณใช้งาน ทั้งอีเมล ธนาคาร หรือโซเชียลหลัก ทำให้เสียหายลุกลามไปหมด
แนวทางแก้ไขและวิธีสร้างความปลอดภัย
เลิกใช้รหัสผ่านซ้ำ: หากบัญชีไหนถูกเจาะ จะได้เสียหายแค่อันเดียว ไม่ลามไปบัญชีอื่น
สร้างรหัสผ่านที่เดายากแต่จำได้ (Passphrase):
ใช้การผสมคำหลายๆ คำมาร้อยต่อกันยาวๆ เช่น ใช้คำไทยทับศัพท์หรือวลีที่จำง่ายแต่คนอื่นเดาไม่ได้ และผสมตัวอักษรพิมพ์ใหญ่ พิมพ์เล็ก ตัวเลข และอักขระพิเศษ
หรือใช้วิธีนำประโยคมาย่อเอาเฉพาะพยัญชนะตัวแรก เช่น ประโยคว่า "ฉันชอบกินส้มตำตอนเที่ยงปี 2026" อาจย่อเป็น CskST2026! (เป็นต้น)
ใช้โปรแกรมจัดการรหัสผ่าน (Password Manager): เครื่องมืออย่าง Google Password Manager, 1Password หรือ Bitwarden ช่วยเก็บบันทึกและสร้างรหัสผ่านที่ซับซ้อนไม่ซ้ำกันให้ในแต่ละเว็บ ทำให้เราจำแค่รหัสผ่านหลักอันเดียวก็พอ
เปิดใช้งานการยืนยันตัวตนแบบสองขั้นตอน (2FA / Two-Factor Authentication): ไม่ว่าจะเป็นระบบส่ง OTP ทาง SMS, แอปพลิเคชันยืนยันตัวตน (เช่น Google Authenticator) หรือกุญแจความปลอดภัย ช่วยเพิ่มปราการด่านสุดท้าย แม้ใครจะรู้รหัสผ่านก็ยังเข้าบัญชีไม่ได้
© 2026 สำนักงานส่งเสริมการเรียนรู้จังหวัดนครราชสีมา | ระบบรายงานข่าว